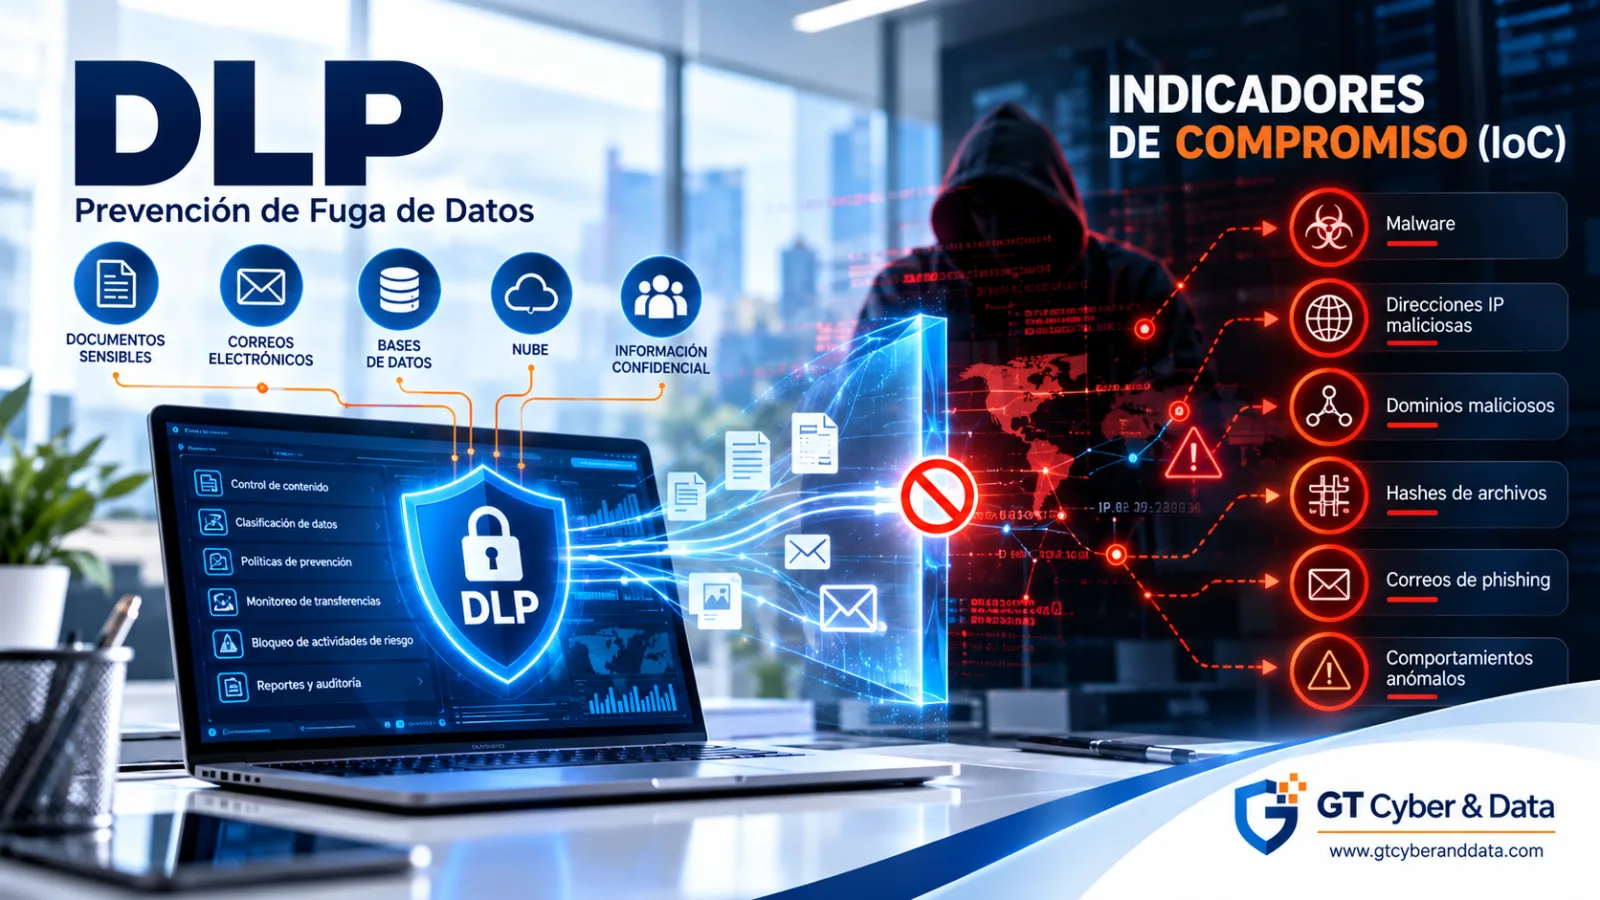
DLP e indicadores de compromiso: proteger los datos que salen y reconocer las huellas de un ataque en curso
Tiempo de lectura: 5 minutos.
Dos problemas, una misma vigilancia
Un SOC no solo detecta intrusos que entran: también tiene que notar cuando algo valioso sale. La prevención de fuga de datos (DLP, por sus siglas en inglés) es el conjunto de tecnologías y procesos que clasifican la información sensible y vigilan, limitan o bloquean su salida no autorizada por correo, almacenamiento en la nube, dispositivos extraíbles o la propia red. La revisión 2022 de la norma ISO/IEC 27001 lo convirtió en un control explícito del Anexo A (control 8.12, "Prevención de fuga de datos"), cuya guía de implementación desarrolla la ISO/IEC 27002:2022. El catálogo estadounidense NIST SP 800-53 Revisión 5 lo recoge, a su vez, como una mejora del control de protección de frontera orientada a impedir la exfiltración de información (SC-7(10)).
DLP solo funciona si antes alguien clasificó qué es sensible: un sistema no puede bloquear lo que no sabe que importa.
Qué es un indicador de compromiso
Un indicador de compromiso (IoC, por sus siglas en inglés) es, según la guía de respuesta a incidentes del NIST (SP 800-61 Rev. 3), un artefacto técnico u observable que sugiere que un ataque es inminente o está en curso, o que un compromiso pudo haber ocurrido ya. Puede ser un hash de archivo, una dirección IP, un patrón de tráfico inusual, un volumen de datos saliente fuera de lo normal o un inicio de sesión desde un lugar atípico. La pirámide del dolor propuesta por David Bianco ayuda a ordenarlos: cuanto más alto está un indicador en esa pirámide, de los hashes y las IP en la base hasta las tácticas, técnicas y procedimientos en la cima, más le cuesta al atacante evadirlo.
Dónde se cruzan DLP e IoC
Un intento de exfiltración es, al mismo tiempo, un evento que DLP puede bloquear y un indicador de compromiso que el SOC debe investigar. Si una herramienta DLP detiene una transferencia masiva de datos hacia un destino externo poco común, esa alerta no cierra el caso: abre una investigación, porque detrás puede haber una cuenta comprometida o un atacante que ya lleva tiempo dentro de la red.
Algunas señales que un SOC revisa en conjunto:
- Volumen y destino inusuales. Un usuario que normalmente mueve megabytes empieza a mover gigabytes hacia un servicio de almacenamiento externo nunca antes usado.
- Horario atípico. Transferencias grandes fuera del horario laboral de ese usuario o esa cuenta de servicio.
- Canal poco común. Datos sensibles saliendo por un canal que no suele usarse para eso, como DNS o un puerto de administración.
- Compresión o cifrado de último momento. Archivos comprimidos o cifrados justo antes de salir, una técnica habitual para evadir filtros de contenido.
Ninguna señal por sí sola confirma un ataque; la correlación es lo que convierte una anomalía en un indicador que vale la pena escalar.
Lo que exige la normativa ecuatoriana
La Ley Orgánica de Protección de Datos Personales obliga al responsable del tratamiento a aplicar medidas de seguridad proporcionales al riesgo (Art. 37 de la Ley Orgánica de Protección de Datos Personales) y a tomar en cuenta, entre otros factores, los antecedentes de pérdida, alteración o divulgación de datos al determinar esas medidas (numeral 4 del Art. 41 de la Ley Orgánica de Protección de Datos Personales).
Cuando, a pesar de esas medidas, ocurre una vulneración, el responsable debe notificarla tan pronto sea posible y, a más tardar, en el término de cinco días —es decir, cinco días hábiles— desde que tuvo constancia de ella. La notificación va dirigida a la Autoridad de Protección de Datos Personales, al organismo de regulación y control competente de su sector y, con fines de coordinación técnica, al CSIRT correspondiente (Art. 43 de la Ley Orgánica de Protección de Datos Personales, reformado por el Art. 14 de la Ley Orgánica para el Fortalecimiento de la Ciberseguridad). La forma y el contenido de esa notificación los desarrolla la Norma Técnica de Notificación de Vulneraciones de Seguridad de Datos Personales (Resolución SPDP-SPD-2026-0040-R). Si además la vulneración supone un riesgo para los derechos del titular, hay que notificarle también a él, en el término de tres días (Art. 46 de la Ley Orgánica de Protección de Datos Personales).
Conviene no confundir esta obligación con otra que introdujo la misma reforma: los incidentes de ciberseguridad que deben reportar las entidades públicas y los operadores de infraestructura crítica digital tienen un plazo de 72 horas desde su detección (Art. 20-G de la Ley Orgánica para la Transformación Digital y Audiovisual, incorporado por la Ley Orgánica para el Fortalecimiento de la Ciberseguridad). No todo ciberataque vulnera datos personales, ni toda vulneración de datos personales nace de un ciberataque; cuando ocurren ambas cosas, corren los dos relojes.
Un dato práctico: el término de la LOPDP corre desde que la organización tuvo constancia de la vulneración, no desde que ocurrió. Un SOC que detecta tarde no solo deja más tiempo al atacante: también llega a la notificación con la investigación a medio hacer.
Preguntas frecuentes
¿DLP reemplaza al cifrado? No. El cifrado protege los datos si llegan a manos equivocadas; DLP intenta evitar que lleguen ahí. Se complementan.
¿Un correo bloqueado por DLP siempre es un ataque? No, la mayoría son errores humanos: un archivo adjunto equivocado, una lista de distribución mal armada. Pero cada bloqueo merece revisión, porque el patrón repetido sí puede ser señal de algo mayor.
¿Qué tan rápido hay que escalar un indicador de compromiso? Depende de su confianza y gravedad. Cuando hay salida de datos de por medio, la investigación inicial no puede esperar: si confirma una vulneración de datos personales, desde ese momento corre el término legal de notificación.
¿Los indicadores de compromiso caducan? Sí. Un hash o una IP maliciosa de hace un año puede ya no tener valor si el atacante cambió de infraestructura; por eso conviene priorizar los indicadores de comportamiento sobre los más fáciles de reemplazar.
Fuentes
- Asamblea Nacional del Ecuador. (2021, 26 de mayo). Ley Orgánica de Protección de Datos Personales. Registro Oficial, Quinto Suplemento N.º 459.
- Asamblea Nacional del Ecuador. (2026, 22 de mayo). Ley Orgánica para el Fortalecimiento de la Ciberseguridad. Registro Oficial, Quinto Suplemento N.º 290.
- International Organization for Standardization & International Electrotechnical Commission. (2022). Information security, cybersecurity and privacy protection — Information security management systems — Requirements (ISO/IEC 27001:2022). Anexo A, control 8.12.
- International Organization for Standardization & International Electrotechnical Commission. (2022). Information security, cybersecurity and privacy protection — Information security controls (ISO/IEC 27002:2022). Control 8.12.
- Joint Task Force. (2020). Security and privacy controls for information systems and organizations (NIST SP 800-53, Rev. 5). National Institute of Standards and Technology. https://doi.org/10.6028/NIST.SP.800-53r5
- Nelson, A., Rekhi, S., Souppaya, M., & Scarfone, K. (2025). Incident response recommendations and considerations for cybersecurity risk management: A CSF 2.0 community profile (NIST SP 800-61, Rev. 3). National Institute of Standards and Technology. https://doi.org/10.6028/NIST.SP.800-61r3
- Superintendencia de Protección de Datos Personales. (2026). Norma Técnica de Notificación de Vulneraciones de Seguridad de Datos Personales (Resolución N.º SPDP-SPD-2026-0040-R).
Licencia y nota
Texto publicado bajo licencia CC BY-SA 4.0. Contenido educativo.
Opiniones personales del autor.